QR kódy nám mohou zkomplikovat život. Chraňte se před Quishingem!
QR kódy se staly už běžnou součástí našeho života. Díky své schopnosti rychle přenášet data jsou využívány v mnoha situacích, které nám usnadňují běžné činnosti. Můžeme jimi zaplatit účet v restauraci, sdílet Wi‑Fi, odesílat platby, nahradit papírové vstupenky na akce nebo si díky nim vyzvednout recept na léky. Buďte však při skenování QR kódu ostražití. Jedním z nejnovějších a stále častějších kybernetických způsobů je tzv. quishing – phishingový útok využívající QR kódy. Podle nedávných průzkumů tento typ útoku rozpoznán pouze ve 36 % případech, což z něj činí velmi účinnou praktiku.
2. 7. 2024Autor: Monika Ježková
Článek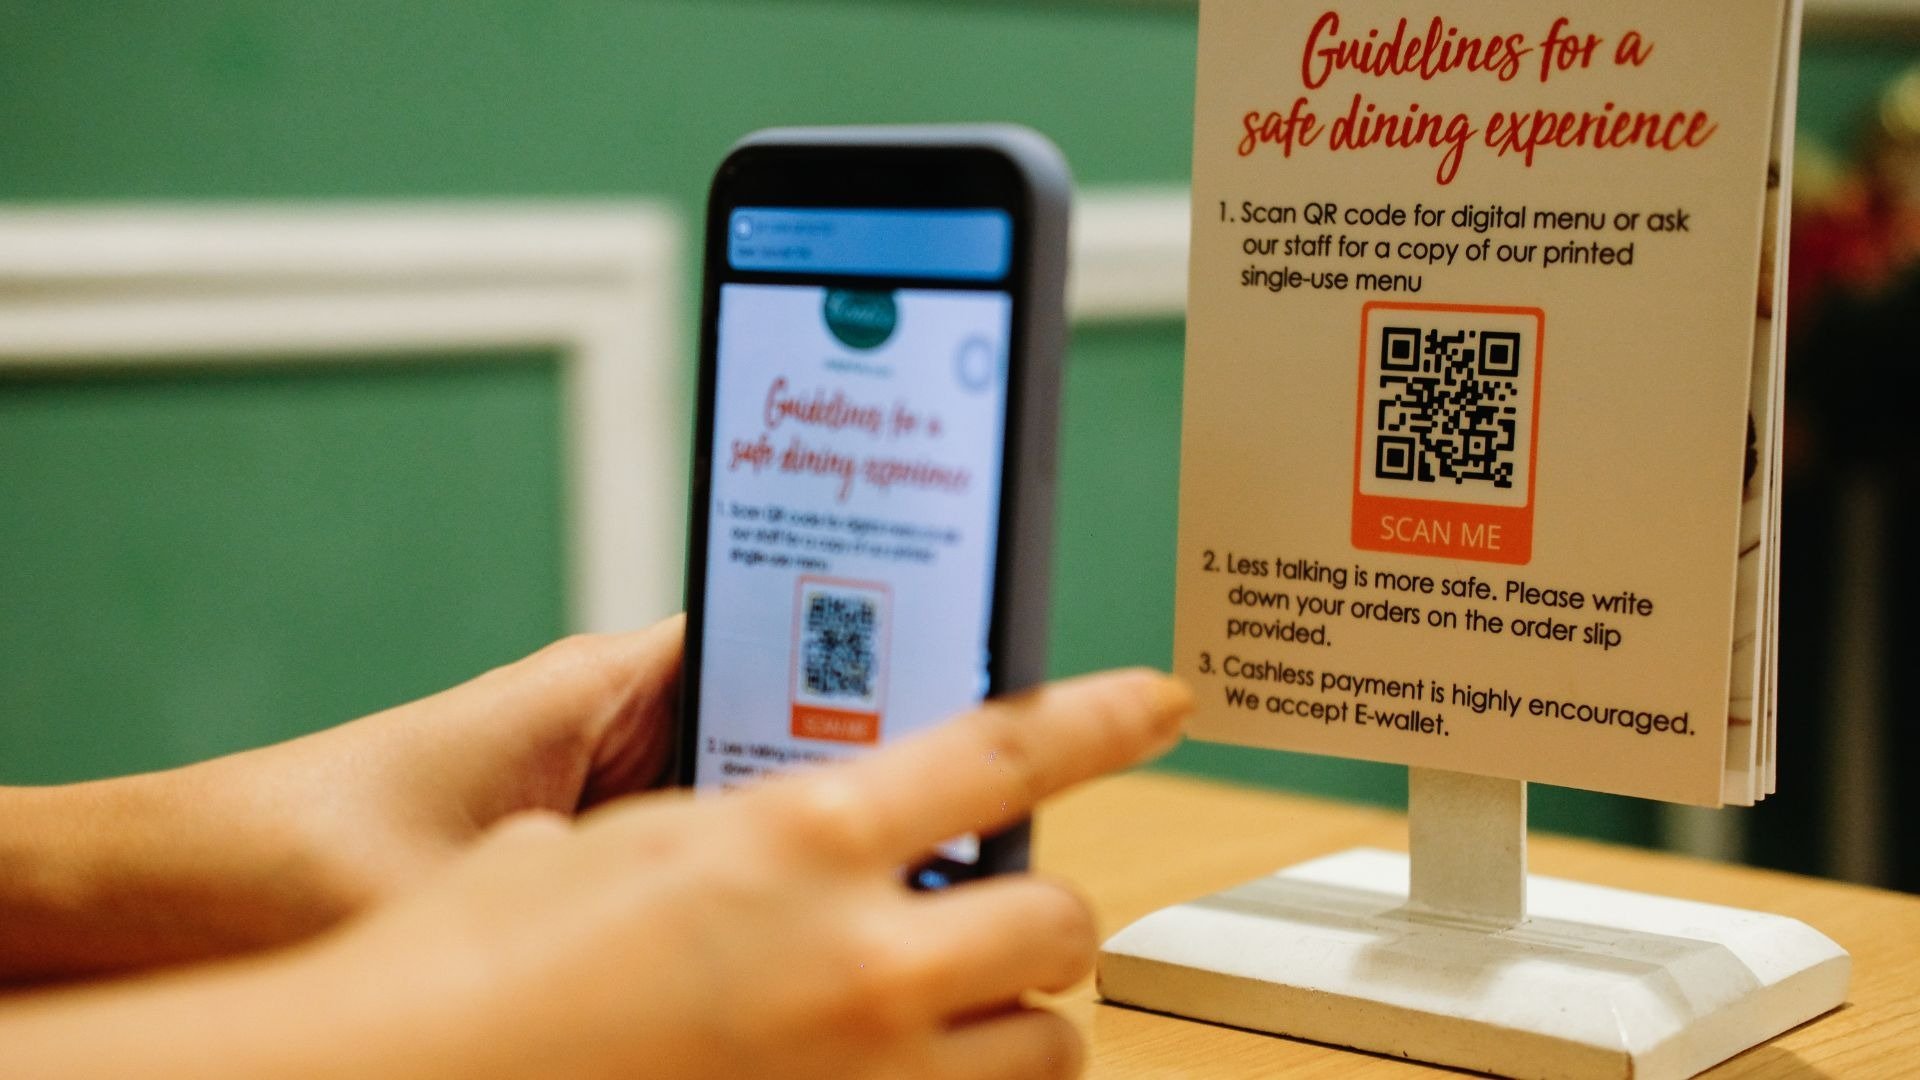
Quishing je podle odborníků z E-bezpečí kombinace slov „QR kód“ a „phishingPhishing je druhem nebezpečných komunikačních praktik, zaměřených na krádež citlivých osobních údajů - např. PIN kódu a čísel platebních karet, hesla a údaje k bankovnímu účtu a další informace, které by mohly být zneužity. Phishing je realizován zejména e‑mailovým spamem. Uživatelům je doručen důvěryhodně vypadající e‑mail (často obsahující loga instituce, odkazy na reálné stránky instituce a informace, převzaté přímo z instituce – banky, pojišťovny, spořitelny), který oznamuje, že je z nějakého důvodu nutné přihlásit se na bankovní účet (pomocí jména a hesla). Uživatel, který uvěří sdělení, klikne na odkaz uvedený v e‑mailu. Poté dojde k připojení na falešné internetové stránky, které jsou často věrnou kopií stránek banky uživatele (stejný design, často stejný obsah, stejná loga, pouze drobné odlišnosti zejména v internetové adrese). Pokud se na stránky přihlásí, dojde ke krádeži údajů k účtu. Phishingové zprávy se často snaží vyvolat v uživateli pocit naléhavosti a nutnosti na e‑mail reagovat.“. Jde o sofistikovaný typ phishingového útoku, který využívá QR kódy k oklamání uživatelů a získání jejich citlivých informací jako jsou třeba hesla nebo čísla kreditních karet. Útočníci vytvoří falešné QR kódy, které vás přesměrují na podvodné webové stránky nebo aplikace.
Kde se s quishingem můžete setkat? Existuje už několik reálných případů a stále jejich využití narůstá. Podvodníci například umísťují na parkovací automaty nálepky s falešnými QR kódy, které přivedou oběti na falešné platební stránky. Využívají je také na online bazarech, kdy prodejce vyžaduje platbu přes QR kód. V době pandemie nezákonná testovací centra používala QR kódy ke shromažďování citlivých údajů pod záminkou registrace na testování COVID-19. Můžou být také na letácích či plakátech odkazujících na atraktivní soutěž nebo třeba v e-mailech, zkrátka všude.
Nenaleťte podvodníkům
Statistiky z webu keepnetlabs.com ukazují, že pouze 36 % quishingových útoků bylo rozpoznáno a oznámeno. Většina těchto podvodů tak zůstává neodhalena. Tak nízká úroveň povědomí o tomto podvodném způsobu je velmi nebezpečná. Naletět může každý. A jak se tedy chránit?
Buďte opatrní. Neskenujte QR kódy z nedůvěryhodných zdrojů, jako jsou náhodné plakáty na ulici nebo neznámé e-maily.
Kontrolujte URL adresy. Pokud naskenujete QR kód, vždy zkontrolujte URL adresu, na kterou vás přesměruje. Pokud vypadá podezřelá nebo neznámá, nepokračujte.
Aktualizujte svůj software. Ujistěte se, že máte aktuální verzi svého operačního systému a bezpečnostního softwaru, které mohou zahrnovat ochranu proti quishingu.
Informujte sebe a své blízké. Informujte své přátele a rodinu o quishingu a dalších podobných hrozbách. Čím více lidí bude o této taktice vědět, tím menší je šance, že se stanou obětí.
Více informací o phishingu a dalších online podvodech se dozvíte na našem vzdělávacím portálu O2 Chytrá škola.
Autor: Monika Ježková, Tým O2 Chytrá škola